
VLAN چیست؟ – آشنایی با شبکه محلی مجازی به زبان ساده
فناوری VLAN یا شبکه محلی مجازی راهکاری برای تقسیم یک شبکه فیزیکی به چند شبکه منطقی مجزا است که امکان مدیریت بهتر ترافیک، تفکیک دسترسیها و کاهش ترافیک غیرضروری را فراهم میکند. با گسترش شبکههای کامپیوتری مدیریت ارتباط میان دستگاهها و حفظ امنیت اطلاعات به یکی از چالشهای مهم سازمانها تبدیل شده است. سازمانهای مختلف از فناوری VLAN برای بهینهسازی شبکههای کامپیوتری استفاده میکنند. در این مطلب از مجله فرادرس به این پرسش پاسخ داده خواهد شد که VLAN چیست و چگونه پیادهسازی میشود. سپس، نحوه عملکرد VLAN، کاربردها، مزایا و معایب آن نیز مورد بررسی قرار خواهد گرفت. با مطالعه این مطلب با تفاوت VLAN با LAN و Subnet، مفهوم VLAN ID و روش پیکربندی این فناوری در سوئیچهای شبکه نیز آشنا خواهید شد و درک خوبی از نقش VLAN در طراحی و مدیریت شبکههای کامپیوتری به دست خواهید آورد.
- با مفهوم VLAN و نحوه عملکرد شبکه محلی مجازی آشنا میشوید.
- انواع VLAN و کاربرد هر کدام در شبکههای کامپیوتری را یاد میگیرید.
- تفاوت VLAN با LAN و Subnet را بهسادگی درک خواهید کرد.
- مفهوم VLAN ID و نحوه شناسایی شبکههای مجازی را میآموزید.
- نحوه پیکربندی VLAN در سوئیچهای شبکه را با مثال یاد خواهید گرفت.


VLAN چیست؟
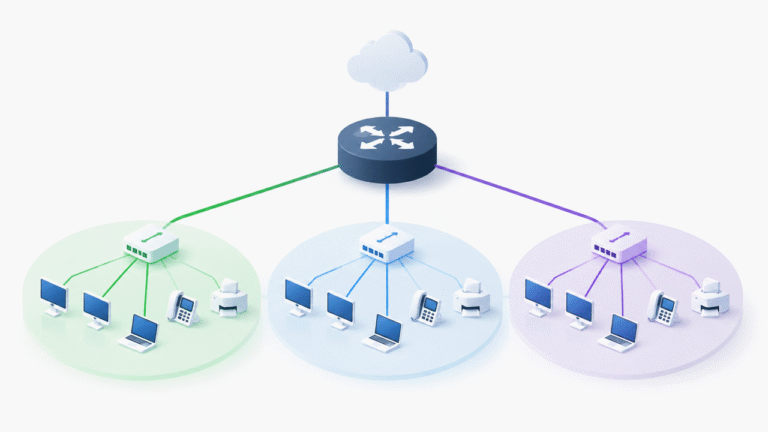
«شبکه محلی مجازی» (Virtual Local Area Network | VLAN) روشی برای ایجاد چندین شبکه مجازی بر روی یک سختافزار فیزیکی است. در واقع، با استفاده از VLAN میتوان بدون نیاز به تهیه تجهیزات جدید شبکه، دستگاههای موجود در یک «شبکه محلی» (Local Area Network | LAN) را گروهبندی کرد.
در این روش دستگاههای اختصاص داده شده به هر VLAN به صورت مستقیم با یکدیگر در ارتباط هستند. همچنین، دستگاههای موجود در VLANهای مختلف با وجود اتصال به یک سوئیچ مشترک از یکدیگر مستقل هستند.

هدف از ایجاد VLAN چیست؟
در شبکههای محلی سنتی تمام دستگاهها در یک «دامنه پخش» (Broadcast Domain) یکسان قرار دارند. بودن در یک دامنه پخش یکسان بدین معنا است که ترافیک ارسال شده توسط یک دستگاه برای تمام دستگاههای دیگر موجود در شبکه قابل مشاهده است. برای آشنایی بیشتر با مفهوم Broadcast در شبکه میتوانید فیلم آموزش رایگان مفهوم Broadcast و Unicast در شبکه از فرادرس را مشاهده که لینک آن در ادامه آورده شده است.
VLANها با تقسیم دامنه پخش به بخشهای کوچکتر این وضعیت را تغییر میدهند. در واقع، هر VLAN مانند یک شبکه مستقل عمل میکند و موجب بهبود امنیت و کاهش ترافیک غیرضروری در شبکه میشود. VLAN به مدیر شبکه این امکان را میدهد تا یک شبکه محلی را به چند بخش جداگانه تقسیم کند. به عنوان مثال، با استفاده از VLAN میتوان در یک شرکت بخشهای مالی، منابع انسانی و پشتیبانی را با وجود اتصال به یک سوئیچ مشترک از یکدیگر جدا کرد. در این حالت امکان مدیریت و کنترل دسترسی دستگاهها در شبکه آسانتر میشود.
VLAN چگونه کار میکند؟
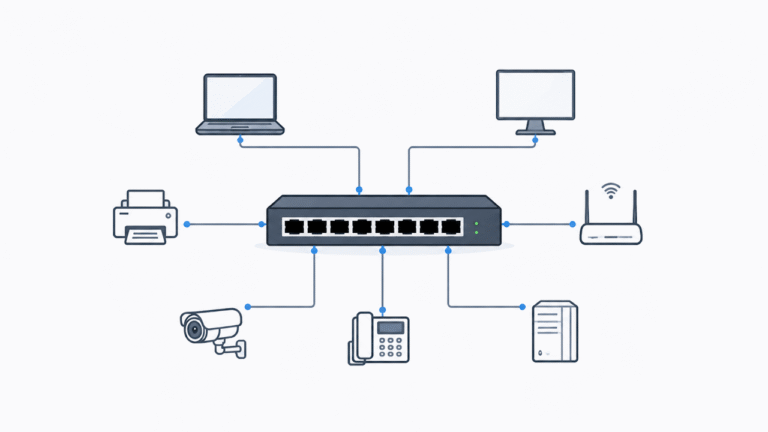
فناوری VLAN به مدیر شبکه اجازه میدهد تنها با استفاده از یک سوئیچ مشترک، ترافیک چندین شبکه مستقل را مدیریت کند. به زبان ساده، با استفاده از VLAN مدیر شبکه میتواند یک شبکه محلی را به چندین شبکه مستقل تقسیم کند.
هر کدام از این شبکههای مستقل ایجاد شده با یک شناسه تحت عنوان VLAN ID شناسایی میشوند. به عنوان مثال، در صورت تقسیم شبکه محلی به ۳ شبکه مستقل شناسههایvlan10 ،vlan20 وvlan30 برای شناسایی هر کدام از این شبکهها مورد استفاده قرار میگیرد.
برای مدیریت ترافیک در شبکههای VLAN، به بستههای داده موجود در هر شبکه، VLAN ID مربوط به همان شبکه اضافه میشود. سوئیچ شبکه با بررسی این VLAN ID تشخیص میدهد که هر بسته به کدام شبکه مجازی یا همان VLAN تعلق دارد و آن را به مقصد مناسب هدایت میکند. به طور کلی فرایند ارسال بستههای داده در شبکههای VLAN به صورت زیر است.
- ورود داده به سوئیچ شبکه
- مشخص شدن شناسه شبکه مجازی
- انتقال داده بین سوئیچها
- تحویل داده به مقصد مناسب
در ادامه، سناریو انتقال بستههای داده در شبکههای VLAN به صورت گامبهگام آورده شده است.

ورود داده به سوئیچ
شرایطی را در نظر بگیرید که شبکه یک شرکت با استفاده از VLAN به ۳ بخش مجزا یعنی منابع انسانی، پشتیبانی و مالی تقسیم شده است.
وقتی یک دستگاه در شبکه مانند کامپیوتر کارمند بخش منابع انسانی دادهای را ارسال میکند، این داده از طریق یکی از پورتهای سوئیچ وارد شبکه میشود. سوئیچ با توجه به تنظیمات پورت میتواند تعیین کند که داده به کدام شبکه مجازی تعلق دارد.
مشخص شدن شناسه شبکه مجازی
برای شناسایی شبکه مجازی در ارتباطات بین سوئیچها از برچسب VLAN ID استفاده میشود که این برچسب به قاب بسته داده اضافه میشود. در واقع، VLAN ID مشخص میکند که داده به کدام شبکه مجازی تعلق دارد.
انتقال داده بین سوئیچها
اگر مقصد داده به سوئیچ دیگری متصل باشد، داده میتواند از طریق اتصال بین سوئیچها منتقل شود. در این حالت، VLAN ID به سوئیچ مقصد کمک میکند تا شبکه مربوط به داده را تشخیص دهد.
تحویل داده به مقصد مناسب
سوئیچ مقصد بر اساس VLAN ID و تنظیمات پورتهای خود، داده را به بخش مورد نظر تحویل میدهد. به این ترتیب، ترافیک هر شبکه مجازی از ترافیک شبکههای دیگر جدا باقی میماند.

VLAN ID چیست؟
هر شبکه محلی مجازی برای شناسایی و تفکیک ترافیک خود یک شناسه عددی دارد. به این شناسه، «شناسه شبکه محلی مجازی» (VLAN ID) گفته میشود. سوئیچ شبکه با استفاده از این شناسه تشخیص میدهد که هر فریم داده به کدام شبکه مجازی تعلق دارد.
فرض کنید یک شرکت سه شبکه مجازی برای بخشهای مختلف خود ایجاد کرده است. مدیر شبکه میتواند شناسههای زیر را به آنها اختصاص دهد.
- بخش حسابداری: شناسه ۱۰
- بخش پشتیبانی: شناسه ۲۰
- بخش منابع انسانی: شناسه ۳۰

VLAN ID میتواند مقداری بین ۰ تا ۴۰۹۵ داشته باشد که بر اساس استاندارد شرکت سیسکو محدودههای زیر برای VLAN ID در نظر گرفته میشود.
| محدوده شناسه | ویژگی و کاربرد |
| 0 و 4095 | این دو مقدار رزرو شده هستند و برای تعیین شبکه مجازی مورد استفاده قرار نمیگیرند. |
| 1 | شبکه پیشفرض در سوئیچهای سیسکو است و پورتها به صورت پیشفرض در آن قرار دارند. |
| 2 تا 1001 | محدوده معمول برای تعریف و مدیریت شبکههای مجازی در بسیاری از سوئیچهای سیسکو است. |
| 1002 تا 1005 | این محدوده برای سازگاری با فناوریهای قدیمی نظیر FDDI و Token Ring رزرو شدهاند و قابل حذف نیستند. |
| 1006 تا 4096 | محدوده مورد استفاده برای شبکههایی است که به تعداد بیشتری شبکه مجازی نیاز دارند. |
چگونه VLAN ID را پیدا کنیم؟
برای پیدا کردن VLAN id میتوان از دستورات مدیریتی سوئیچ یا تنظیمات تجهیزات شبکه استفاده کرد. روش دقیق به نوع سوئیچ و دسترسی شما به آن بستگی دارد. در سوئیچهای سیسکو چند دستور پرکاربرد برای مشاهده شناسههای شبکه مجازی وجود دارد.
مشاهده فهرست VLAN ها
برای مشاهده VLANهای تعریفشده بر روی سوئیچ باید دستور زیر را در محیط خط فرمان اجرا کرد.
این دستور فهرستی از شبکههای مجازی را همراه با شناسه، نام و پورتهای اختصاصیافته به هر شبکه نمایش میدهد. خروجی دستور بالا به صورت زیر خواهد بود.
VLAN Name                             Status    Ports
1    default                          active    Fa0/3
10   Accounting                       active    Fa0/1
20   HR                               active    Fa0/2
30 Support active Fa0/4بررسی VLAN اختصاصیافته به یک پورت
برای پیدا کردن VLAN مربوط به یک دستگاه باید ابتدا پورت متصل به آن را مشخص کرد. سپس، دستور زیر را اجرا کرد.
خروجی دستور بالا به صورت زیر خواهد بود.
Switch# show interfaces fa0/1 switchport
Name: Fa0/1
Switchport: Enabled
Administrative Mode: static access
Operational Mode: static access
Administrative Trunking Encapsulation: dot1q
Operational Trunking Encapsulation: native
Negotiation of Trunking: Off
Access Mode VLAN: 10 (Accounting)
Trunking Native Mode VLAN: 1 (default)
Administrative Native VLAN tagging: enabled
Voice VLAN: none
برای پیدا کردن شبکه مجازی متصل باید مقدارAccess Mode VLAN را بررسی کرد که در این مثال برابر10 است.
پیدا کردن VLAN از طریق تنظیمات سوئیچ
در صورت دسترسی به محیط مدیریتی سوئیچ میتوان تنظیمات پورت را نیز بررسی کرد. به عنوان مثال، دستور زیر تنظیمات پورت مورد نظر را نمایش میدهد.
در خروجی دستور بالا مقدار زیر دیده خواهد شد.
switchport access vlan 10مثالی از کاربرد VLAN در یک شرکت
فرض کنید یک شرکت دارای سه بخش منابع انسانی، پشتیبانی و مالی است. کامپیوترهای کارکنان هر سه بخش به سوئیچ مشترک متصل هستند، ولی اطلاعات و نیازهای ارتباطی آنها با یکدیگر تفاوت دارد.
مدیر شبکه میتواند با استفاده از VLAN، کامپیوترهای هر بخش را در یک شبکه جداگانه قرار دهد. در جدول زیر تقسیمبندی کامپیوترهای شرکت نشان داده شده است.
| بخش | شناسه شبکه مجازی | وظایف |
| منابع انسانی | VLAN10 | مدیریت اطلاعات کارکنان و پروندههای پرسنلی |
| پشتیبانی | VLAN20 | رسیدگی به درخواستها و مشکلات کاربران |
| مالی | VLAN30 | انجام امور مالی و نگهداری اطلاعات حسابداری |
در این شرایط، هر سه بخش میتوانند از یک سوئیچ فیزیکی مشترک استفاده کنند، اما ترافیک شبکه آنها بهصورت منطقی از یکدیگر جدا باشد. به عنوان مثال، پیامهای تبادل شده در بخش مالی به دستگاههای بخش منابع انسانی یا پشتیبانی منتقل نمیشوند. علاوه بر این، دستگاههای این سه شبکه بهصورت پیشفرض نمیتوانند به صورت مستقیم با یکدیگر ارتباط برقرار کنند. برای دسترسی بخش پشتیبانی به سامانهای در شبکه مالی باید مدیر شبکه مسیر ارتباطی و قوانین دسترسی مناسب را تنظیم کند.
بنابراین، استفاده از VLAN به شرکت کمک میکند تا بدون نیاز به تهیه سوئیچ فیزیکی جداگانه برای هر بخش، مدیریت شبکه را سادهتر کند، ترافیک غیرضروری را کاهش دهد و کنترل بیشتری بر ارتباطات میان بخشها داشته باشد.
یادگیری شبکههای کامپیوتری با فرادرس
شبکههای کامپیوتری یکی از بخشهای مهم فناوری اطلاعات هستند و در زمینههای مختلفی مانند ارتباط میان رایانهها، انتقال اطلاعات، امنیت شبکه و مدیریت زیرساختهای ارتباطی کاربرد دارند. با توجه به کاربردهای گسترده شبکههای کامپیوتری فرصتهای شغلی بسیار خوبی نیز در این حوزه برای علاقهمندان وجود دارد. فعالیت در این حوزه مستلزم آشنایی با مفاهیم پایه شبکه، تجهیزات ارتباطی، پروتکلها و نحوه عملکرد شبکههای کامپیوتری است. برای توسعه مهارتهای تخصصی در این زمینه نیز یادگیری مباحث پیشرفتهتر مانند مسیریابی، سوئیچینگ و امنیت شبکه ضروری است.
برای شروع یادگیری شبکههای کامپیوتری میتوانید از آموزشهای مقدماتی استفاده کنید و سپس، به سراغ مباحث پیشرفتهتر بروید. در ادامه تعدادی از دورههای پیشنهادی موجود در این مجموعه آورده شده است.
- فیلم آموزش نتورک پلاس +Network و اصول شبکه به صورت کاربردی و عملی با گواهینامه فرادرس
- فیلم آموزش شبکه های کامپیوتری ۱ با گواهینامه فرادرس
- فیلم آموزش امنیت در شبکه های کامپیوتری و اینترنت با گواهینامه فرادرس
- فیلم آموزش شناخت انواع هک و روش های مقابله با آن با گواهینامه فرادرس
- فیلم آموزش امنیت شبکه های کامپیوتری با گواهینامه فرادرس
مجموعه آموزش شبکههای کامپیوتری فرادرس با گردآوری آموزشهای مرتبط مسیر مناسبی برای آشنایی با مفاهیم پایه و توسعه دانش تخصصی در این حوزه فراهم میکند. برای مشاهده این مجموعه میتوانید به لینک زیر مراجعه کنید:

با استفاده از این مجموعه میتوانید متناسب با سطح دانش و نیاز خود آموزشهای مرتبط با شبکههای کامپیوتری را انتخاب کنید و برای یادگیری مباحثی مانند تجهیزات شبکه، پیکربندی و مدیریت شبکه مسیر آموزشی مناسبی در پیش بگیرید.
انواع VLAN چیست؟
شبکههای محلی مجازی را میتوان بر اساس کاربرد و نوع ترافیک قابل انتقال به چند دسته تقسیم کرد. هر دسته برای هدف مشخصی مانند انتقال دادههای کاربران، مدیریت تجهیزات شبکه یا ایجاد دسترسی محدود برای مهمانان طراحی میشود. این دستهبندی یک فهرست رسمی و ثابت در استانداردهای شبکه نیست و ممکن است نامگذاری آن در منابع مختلف کمی متفاوت باشد. در ادامه مهمترین انواع شبکه VLAN آورده شده است.
- Default VLAN
- Data VLAN
- Voice VLAN
- Management VLAN
- Native VLAN
- Guest VLAN

Default VLAN چیست؟
«شبکه محلی مجازی پیشفرض» (Default VLAN) شبکهای است که سوئیچ در هنگام راهاندازی اولیه از آن استفاده میکند. در بسیاری از سوئیچهای سیسکو شناسه این شبکه برابر با ۱ است و پورتها نیز بهصورت پیشفرض در همین شبکه قرار دارند. این تنظیم برای راهاندازی اولیه مناسب است، اما در شبکههای سازمانی بهتر است که پورتها بر اساس نیاز به شبکههای مجازی جداگانه اختصاص داده شوند. باقی ماندن همه دستگاهها در شبکه پیشفرض میتواند تفکیک ترافیک و اعمال سیاستهای امنیتی را دشوار کند.
Data VLAN
«شبکه محلی مجازی داده» (Data VLAN) برای انتقال ترافیک معمول کاربران مانند اطلاعات رایانههای رومیزی، لپتاپها و سایر دستگاههای کاری مورد استفاده قرار میگیرد. به عنوان مثال، یک شرکت میتواند شبکهای مجازی برای رایانههای کارکنان ایجاد کند و ترافیک آنها را از ترافیک تلفنهای اینترنتی، دستگاههای مهمان و تجهیزات هوشمند جدا نگه دارد. این جداسازی به مدیریت بهتر شبکه و اعمال سیاستهای دسترسی کمک میکند.
Voice VLAN
«شبکه محلی مجازی صوتی» (Voice VLAN) برای انتقال ترافیک «تلفنهای تحت شبکه» (VoIP) طراحی شده است. هدف اصلی این نوع شبکه، جدا کردن ترافیک صوتی از دادههای معمول و فراهم کردن امکان مدیریت بهتر کیفیت تماسها است.

Management VLAN چیست؟
«شبکه محلی مجازی مدیریتی» (Management VLAN) برای ارتباطات مربوط به مدیریت و پیکربندی تجهیزات شبکه مانند سوئیچها، نقاط دسترسی بیسیم و کنترلکنندههای شبکه مورد استفاده قرار میگیرد.
به عنوان مثال، مدیر شبکه میتواند دسترسی مدیریتی به سوئیچها را از شبکه رایانههای کارکنان جدا کند. در نتیجه، در صورت بروز مشکل امنیتی برای یکی از دستگاههای کاربران امکان دسترسی مستقیم به رابطهای مدیریتی تجهیزات محدودتر خواهد بود. البته برای ایجاد امنیت بیشتر علاوه بر جداسازی شبکهها، باید مجوزهای دسترسی و تنظیمات مدیریتی نیز به درستی پیکربندی شوند.
Native VLAN
«شبکه محلی مجازی بومی» (Native VLAN) در ارتباطات Trunk برای شناسایی ترافیک بدون برچسب استفاده میشود. تنظیم نادرست این شبکه در دو سوی یک لینک Trunk میتواند باعث مشکلات ارتباطی یا ایجاد خطرهای امنیتی شود. به همین دلیل، در بسیاری از طراحیهای شبکه توصیه میشود که شبکه بومی از شبکههای عملیاتی جدا باشد.
Guest VLAN چیست؟
«شبکه محلی مجازی مهمان» (Guest VLAN) دسترسی به اینترنت را برای کاربران شبکه فراهم میکند و در عین حال دسترسی به منابع داخلی شبکه را مسدود میکند. به عنوان مثال، در یک شرکت میتوان شبکهای مجزا برای مهمانان ایجاد کرد تا بتوانند از اینترنت استفاده کنند. در عین حال نیز مهمانان به فایلهای داخلی، رایانههای کارکنان و تجهیزات مدیریتی دسترسی نداشته باشند. برای پیادهسازی این نوع شبکه باید قوانین مسیریابی، «فایروال» (Firewall) و کنترل دسترسی نیز به درستی تنظیم شوند.
نحوه پیاده سازی VLAN در شبکه های کامپیوتری
شرایطی را در نظر بگیرید که یک شرکت دو بخش منابع انسانی و حسابداری دارد. کامپیوترهای این دو بخش به یک سوئیچ مشترک متصل هستند. مدیر شبکه با استفاده از مفهوم VLAN قصد دارد تا ترافیک را در دو شبکه مجازی جداگانه قرار دهد. به عنوان مثال، شبکه مجازی شماره ۲ به بخش حسابداری و شبکه مجازی شماره ۳ به بخش منابع انسانی اختصاص داده میشود.
- حسابداری: VLAN2
- منابع انسانی: VLAN3
برای پیادهسازی VLAN در این شبکه باید موارد زیر را به صورت گامبهگام انجام داد که در ادامه توضیح میدهیم روش آن چیست.
۱. ایجاد شبکههای مجازی
در گام نخست مدیر شبکه باید دو شبکه مجازی در سوئیچ ایجاد کند. برای این منظور دستورات زیر را در محیط خط فرمان سوئیچ باید اجرا کرد.
در دستورات بالا، شبکه مجازی شماره ۲ با نامAccounts و شبکه مجازی شماره ۳ با نامHR ایجاد شده است.
۲. اختصاص پورتهای سوئیچ به VLAN ها
بعد از ایجاد شبکههای مجازی باید پورتهای سوئیچ متصل به کامپیوترها را به شبکه مناسب اختصاص داد. در قطعه کد زیر پورتfa0/1 سوئیچ به بخش حسابداری اختصاص داده شده است.
دستورات بالا، پورتfa0/1 را در حالتaccess قرار میدهند و آن را به شبکه مجازی شماره ۲ اختصاص میدهند.
اجرای دستورات بالا نیز پورتfa0/2 سوئیچ را به شبکه مجازی شماره ۳ اختصاص میدهد. در پایان، هر کامپیوتر به شبکه مجازی مشخصشده برای پورت خودش تعلق دارد و شبکه به ۲ بخش منطقی تقسیم میشود.
کاربردهای VLAN در شبکه های کامپیوتری چیست؟
فناوری VLAN در محیطهای مختلفی مانند شرکتها، فروشگاهها، هتلها و مراکز آموزشی کاربرد دارد. این فناوری به مدیران شبکه کمک میکند تا دستگاهها و سرویسهای مختلف را روی زیرساخت فیزیکی مشترک، به شبکههای جداگانه تقسیم کنند. به این ترتیب، میتوان ترافیک شبکه را بهتر مدیریت کرد و دسترسی هر گروه از کاربران به منابع مختلف را کنترل کرد.
در ادامه، تعدادی از کاربردهای VLAN آورده شده است.
- کاربرد VLAN در فروشگاهها
- کاربرد VLAN در هتلها و رستورانها
- کاربرد VLAN در محیطهای اداری
- کاربرد VLAN در مدارس و مراکز آموزشی

کاربرد VLAN در فروشگاهها
در فروشگاههای بزرگ ممکن است دستگاههای پرداخت مشتریان، شبکه وایفای مهمانان و کامپیوترهای بخش اداری همگی به سوئیچهای مشترکی متصل باشند. با استفاده از VLAN میتوان هر گروه از دستگاهها را در یک شبکه جداگانه قرار داد.
به عنوان مثال، دستگاههای پرداخت در یک شبکه اختصاصی قرار میگیرند. مشتریان از طریق شبکه مهمان به اینترنت دسترسی پیدا میکنند و کامپیوترهای اداری نیز در شبکه مخصوص خود فعالیت میکنند. این جداسازی به کاهش دسترسیهای غیرضروری کمک میکند و امکان اعمال سیاستهای امنیتی دقیقتر را فراهم میسازد.
کاربرد VLAN در هتلها و رستورانها
هتلها و رستورانها نیز به چند نوع شبکه برای ارائه خدمات خود نیاز دارند. شبکه وایفای مهمانان، سامانه مدیریت هتل، دستگاههای کارکنان و نمایشگرهای مورد استفاده در آشپزخانه از جمله این موارد هستند.
با استفاده از VLAN میتوان دسترسی مهمانان به اینترنت را از شبکههای داخلی مجموعه جدا کرد. در این شرایط، مهمانان نمیتوانند صرفاً با اتصال به وایفای عمومی به سامانههای داخلی هتل یا اطلاعات کارکنان دسترسی داشته باشند. البته برای ایجاد این محدودیتها، تنظیمات مناسب مسیریابی و قوانین کنترل دسترسی نیز ضروری هستند.
کاربرد VLAN در محیطهای اداری چیست؟
در شرکتها و سازمانها نیز دستگاههای مختلفی مانند کامپیوترهای کارکنان، تلفنهای تحت شبکه، چاپگرها و تجهیزات مدیریتی به شبکه متصل میشوند. قرار دادن تمام این دستگاهها در یک شبکه مشترک میتواند مدیریت و کنترل دسترسیها را دشوار کند.
فناوری VLAN امکان جداسازی این دستگاهها را فراهم میکند. به عنوان مثال، میتوان تلفنهای تحت شبکه را در یک شبکه اختصاصی قرار داد تا تنظیمات اولویتبندی ترافیک صوتی به صورت مناسب اعمال شود. همچنین، دسترسی به چاپگرها و تجهیزات مدیریتی را میتوان به کاربران مجاز محدود کرد.
کاربرد VLAN در مدارس و مراکز آموزشی
در مدارس و مراکز آموزشی نیز کامپیوترهای دانشآموزان، لپتاپهای معلمان، سامانههای اداری و تجهیزات هوشمند به شبکه متصل هستند. هر یک از این گروهها نیازهای متفاوتی دارند و نباید به تمام منابع شبکه دسترسی یکسان داشته باشند.
با استفاده از VLAN میتوان دستگاههای دانشآموزان را از سامانههای اداری و اطلاعات محرمانه مدرسه جدا کرد. همچنین، تجهیزات هوشمند مانند نمایشگرهای آموزشی و سیستمهای کنترل تهویه را میتوان در شبکه مستقلی قرار داد تا ارتباط آنها با سایر بخشها محدود شود. به عنوان مثال، دانشآموزان میتوانند به منابع آموزشی مورد نیاز خود دسترسی داشته باشند، بدون اینکه دسترسی مستقیم به پایگاه داده اداری مدرسه برای آنها فراهم شود.
در مجموع، استفاده از VLAN در محیطهای مختلف به جداسازی ترافیک، مدیریت بهتر دستگاهها و کنترل دسترسی کاربران کمک میکند. با این حال، ایجاد شبکههای محلی مجازی به تنهایی امنیت کامل شبکه را تضمین نمیکند و برای محافظت از اطلاعات باید سایر تنظیمات امنیتی نیز بررسی شود.
تفاوت LAN و VLAN چیست؟
شبکههای LAN و VLAN هر دو برای برقراری ارتباط بین دستگاههای موجود در یک شبکه کامپیوتری مورد استفاده قرار میگیرند. با این حال تفاوت اصلی آنها در نحوه سازماندهی دستگاههای موجود در شبکه است. شبکه LAN بر اساس اتصالات فیزیکی تعریف میشود ولی شبکه VLAN تعریف منطقی دارد و با استفاده از تنظیمات سوئیچ، دستگاهها را به گروههای منطقی جداگانه تقسیم میکند.
تفاوت شبکه LAN و VLAN در اینجاست که LAN دستگاهها را بر اساس محل اتصال فیزیکی آنها گروهبندی میکند، ولی VLAN دستهبندی دستگاهها را بر مبنای سیاستهای تعیین شده انجام میدهد. به عنوان مثال، در یک شرکت ممکن است تمام کامپیوترها به یک زیرساخت فیزیکی مشترک متصل باشند، اما با استفاده از VLAN و بدون نیاز به کابلکشی یا سوئیچ فیزیکی، کامپیوترهای بخش مالی از کامپیوترهای بخش منابع انسانی جدا شوند.
جدول مقایسه LAN و VLAN
در جدول زیر تفاوتهای شبکه LAN و VLAN به صورت کامل مورد بررسی قرار گرفته است.
| معیار مقایسه | شبکه محلی (LAN) | شبکه محلی مجازی (VLAN) |
| نحوه تشکیل | بر اساس زیرساخت و اتصالهای فیزیکی شبکه | بر اساس تنظیمات منطقی تجهیزات شبکه |
| تجهیزات موردنیاز | بسته به طراحی ممکن است به تجهیزات فیزیکی جداگانه نیاز باشد. | معمولاً با استفاده از یک یا چند سوئیچ مدیریتی قابل پیادهسازی است. |
| محدوده پیامهای پخشی | به ساختار شبکه و محدوده پخشی آن بستگی دارد. | هر شبکه مجازی، محدوده پخشی مستقلی دارد. |
| انعطافپذیری | تغییر گروهبندی ممکن است به تغییر اتصالهای فیزیکی نیاز داشته باشد. | با تغییر تنظیمات شبکه میتوان گروهبندی دستگاهها را تغییر داد. |
| جداسازی ترافیک | به طراحی شبکه و تنظیمات امنیتی آن بستگی دارد. | ترافیک شبکههای مجازی بهصورت پیشفرض از یکدیگر جدا است. |
| کاربرد رایج | ایجاد زیرساخت ارتباطی برای دستگاههای یک محیط محلی | تقسیم شبکه به گروههای منطقی مانند مالی، اداری و مهمانان |
آیا VLAN جایگزین LAN میشود؟
خیر. شبکه محلی مجازی جایگزین زیرساخت فیزیکی شبکه محلی نیست، بلکه روی آن پیادهسازی میشود. شبکه محلی بستر ارتباطی میان دستگاهها را فراهم میکند و شبکههای مجازی امکان تقسیمبندی و مدیریت بهتر ترافیک را در همین بستر به وجود میآورند.
به همین دلیل، بسیاری از شبکههای حال حاضر سازمانها از هر دو فناوری استفاده میکنند. یعنی ابتدا زیرساخت فیزیکی شبکه ایجاد میشود و سپس با تعریف شبکههای مجازی، دستگاهها بر اساس نیاز و سطح دسترسی در گروههای جداگانه قرار میگیرند.
تفاوت Subnet و VLAN چیست؟
«زیرشبکه» (Subnet) و VLAN دو مفهوم مهم در طراحی شبکههای کامپیوتری هستند که گاهی با یکدیگر اشتباه گرفته میشوند. هر دو این موارد به تقسیمبندی شبکه کمک میکنند، اما در لایههای متفاوتی فعالیت دارند و وظایف یکسانی ندارند.
VLAN دستگاهها را در سطح ارتباطات لایه دوم شبکه و بر اساس تنظیمات سوئیچ به گروههای منطقی جداگانه تقسیم میکند. در نقطه مقابل، Subnet محدودهای از آدرسهای IP را مشخص میکند که برای سازماندهی ارتباطات در لایه سوم شبکه کاربرد دارد.
Subent و VLAN معمولاً در کنار یکدیگر استفاده میشوند. در بسیاری از شبکههای سازمانی هر VLAN به یک زیرشبکه IP اختصاص داده میشود تا دستگاههای آن شبکه هم از نظر لایه دوم جدا باشند و هم محدوده آدرسدهی مشخصی داشته باشند. به عنوان مثال، یک شرکت میتواند VLAN بخش مالی را با شناسه ۱۰ ایجاد کند و محدوده آدرس زیر را به آن اختصاص دهد.
- شبکه مجازی بخش مالی: VLAN10
- Subnet بخش مالی: 192.168.10.0/24
مثال واقعی برای درک تفاوت Subnet و VLAN
یک هتل بزرگ با ۱۰۰ اتاق را در نظر بگیرید. مدیر هتل تصمیم میگیرد که اتاقهای هتل را به ۳ گروه جداگانه تقسیم کند.
- اتاق مهمانان عادی
- اتاق مهمان ویژه
- اتاق کارکنان هتل
این اتاقها در طبقات مختلف هتل قرار دارند و مدیر هتل بر اساس نوع استفاده آنها را در ۳ گروه قرار داده است. این نوع دستهبندی بسیار شبیه به VLAN است. یعنی مهم نیست اتاقها از نظر فیزیکی کجا هستند، بلکه مهم این است که به کدام گروه تعلق دارند.
مدیر هتل برای اتاقها شمارهگذاری مشخصی را به صورت زیر در نظر گرفته است.
- محدوده اول: اتاقهایی که شماره آنها بین ۱۰۱ تا ۱۵۰ است.
- محدوده دوم: اتاقهایی که شماره آنها بین ۲۰۱ تا ۲۵۰ است.
این نوع شمارهگذاری و تقسیم اتاقها به محدودههای بسیار شبیه به مفهوم Subnet است. در این نوع گروهبندی دستگاههای موجود در شبکه بر اساس محدوده مشخصی از آدرسها تقسیم میشوند. پیشتر در مطلب زیر از مجله فرادرس مفهوم Subnetting در شبکههای کامپیوتری به صورت کامل مورد بررسی قرار گرفته است.
مزایای استفاده از VLAN چیست؟
فناوری شبکه محلی مجازی به مدیران شبکه کمک میکند تا ترافیک شبکه را بهتر سازماندهی کنند، دسترسی کاربران را مدیریت کنند و از منابع شبکه به شکل مؤثرتری استفاده کنند. بااینحال، استفاده از این فناوری به طراحی و پیکربندی صحیح نیاز دارد و در صورت بروز خطا ممکن است مشکلاتی در ارتباطات یا امنیت شبکه ایجاد شود.

در ادامه مهمترین مزایای استفاده از VLAN آورده شده است.
- افزایش امنیت
- بهبود عملکرد
- مدیریت آسان
- انعطافپذیری بیشتر
- کاهش هزینه
- افزایش مقیاسپذیری

افزایش امنیت شبکه
با استفاده از VLAN میتوان دستگاهها و اطلاعات بخشهای مختلف را از یکدیگر جدا کرد. به عنوان مثال، شبکه بخش مالی را میتوان از شبکه مهمانان جدا نگه داشت تا دسترسی مستقیم مهمانان به منابع مالی امکانپذیر نباشد. البته برای ایجاد امنیت واقعی، باید قوانین کنترل دسترسی و تنظیمات مسیریابی نیز به درستی در شبکه اعمال شوند.
بهبود عملکرد شبکه
در شبکههای VLAN محدوده انتشار پیامهای پخشی کوچکتر است. بنابراین، دستگاههای هر شبکه با حجم کمتری از پیامهای پخشی مربوط به بخشهای دیگر مواجه میشوند و بخشی از ترافیک غیرضروری شبکه کاهش مییابد.
مدیریت آسان شبکه
با استفاده از VLAN مدیریت شبکه برای مدیر شبکه آسانتر خواهد بود. مدیر شبکه میتواند دستگاهها را بر اساس واحد سازمانی یا نوع کاربرد در گروههای منطقی قرار دهد. به عنوان مثال، هر کدام از دستگاههای منابع انسانی، مالی و پشتیبانی میتوانند در شبکه جداگانهای قرار داشته باشند. این تقسیمبندی کار مدیریت دسترسیها و اعمال سیاستهای شبکه را سادهتر میکند.
انعطافپذیری بیشتر
در صورت تغییر بخش یکی از کارکنان شرکت به سادگی با تغییر تنظیمات پورت سوئیچ میتوان آن را به شبکه جدید انتقال داد. بنابراین، دیگر نیازی به کابلکشی مجدد یا تغییر زیرساخت فیزیکی نیست. استفاده از VLAN باعث افزایش انعطافپذیری شبکه میشود.
کاهش هزینه
شبکههای مجازی امکان جداسازی منطقی دستگاهها را بر روی زیرساخت فیزیکی مشترک فراهم میکنند. بنابراین، در بسیاری از محیطها میتوان بدون تهیه سوئیچ جداگانه برای هر بخش، شبکه را سازماندهی کرد و هزینه تجهیزات و نگهداری را کاهش داد.
افزایش مقیاسپذیری
با گسترش یک سازمان و افزایش تعداد دستگاهها میتوان شبکه را به بخشهای منطقی کوچکتر تقسیم کرد. این کار مدیریت شبکههای بزرگ را آسانتر میکند و امکان توسعه ساختار شبکه را متناسب با نیازهای جدید فراهم میسازد.
معایب استفاده از VLAN چیست؟
با وجود مزایای متعدد، استفاده از VLAN با چالشهایی نیز همراه است. راهاندازی و مدیریت این شبکهها به دانش فنی و پیکربندی دقیق نیاز دارد و در صورت بروز خطا ممکن است مشکلاتی در عملکرد یا امنیت شبکه ایجاد شود. در ادامه، مهمترین معایب و محدودیتهای استفاده از VLAN آورده شده است:
- افزایش پیچیدگی پیکربندی
- محدودیت تعداد شناسهها
- احتمال بروز مشکلات امنیتی
- دشوار شدن عیبیابی

افزایش پیچیدگی پیکربندی
راهاندازی شبکههای VLAN به برنامهریزی و تنظیم دقیق سوئیچها نیاز دارد. مدیر شبکه باید شناسهها، پورتها و ارتباط بین شبکهها را به درستی تنظیم کند. هر گونه اشتباه در این فرایند ممکن است باعث قطع ارتباط یا دسترسی ناخواسته شود.
محدودیت تعداد شناسهها
در استاندارد رایج شبکههای مجازی، شناسهها از محدوده مشخصی برخوردار هستند. به عنوان مثال، در استاندارد برچسبگذاری شبکههای مجازی، شناسههای قابل استفاده از ۱ تا ۴۰۹۴ هستند. این تعداد برای بسیاری از شبکههای سازمانی کافی است، اما در محیطهای بسیار بزرگ ممکن است محدودیتهایی ایجاد کند.
احتمال بروز مشکلات امنیتی
در صورت بروز خطا در پیکربندی شبکههای VLAN ممکن است که جداسازی شبکهها به شکل صحیح انجام نشود. همچنین، برخی حملات مانند عبور از مرز شبکههای مجازی میتوانند از تنظیمات نامناسب تجهیزات برای حمله به شبکه استفاده کنند. استفاده از تنظیمات امن پورتها، محدودسازی دسترسی و بررسی دورهای پیکربندیها به کاهش این خطرها کمک میکند.
دشوار شدن عیبیابی
در شبکهای با چندین شبکه مجازی مشکلات ارتباطی ممکن است به تنظیمات پورت، شناسه شبکه مجازی، لینکهای ترانک یا قوانین مسیریابی مربوط باشد. در نتیجه، در شبکههای VLAN شناسایی علت خطا گاهی به بررسی دقیقتر تنظیمات و مسیر انتقال داده نیاز دارد.
سوالات متداول
حالا که به خوبی میدانیم VLAN چیست و چه کاربردهایی دارد، در بخش پایانی این مطلب میتوانیم به چند سوال پرتکرار در مورد VLAN پاسخ دهیم.
حداکثر چند VLAN را میتوان در شبکه ایجاد کرد؟
بر اساس استانداردهای موجود تعداد شناسههای قابل استفاده برای VLAN معمولاً از ۱ تا ۴۰۹۴ است. با این حال، تعداد VLANهای قابل تعریف در عمل به مدل سوئیچ، قابلیتهای نرمافزاری و تنظیمات شبکه بستگی دارد.
آیا برای استفاده از VLAN به سوئیچ خاصی نیاز داریم؟
بله. برای پیادهسازی VLAN به سوئیچ مدیریتی نیاز است، زیرا این نوع سوئیچها امکان تعریف VLAN و اختصاص پورتها به شبکههای مجازی را فراهم میکنند. سوئیچهای غیرمدیریتی معمولاً قابلیت پیکربندی VLAN را ندارند.
آیا VLAN های مختلف میتوانند با یکدیگر ارتباط داشته باشند؟
به صورت پیشفرض دستگاههای قرار گرفته در VLANهای مختلف به صورت مستقیم در یک شبکه لایه دوم با یکدیگر ارتباط ندارند. برای برقراری ارتباط بین VLANهای مختلف باید مسیریابی با استفاده از روتر یا سوئيچ لایه سوم انجام شود. همچنین، با تنظیم قوانین دسترسی باید مشخص کرد که کدام شبکهها اجازه ارتباط با یکدیگر را دارند.
تفاوت VLAN و VPN چیست؟
VLAN برای جداسازی ترافیک در یک شبکه محلی استفاده میشود، اما VPN با ایجاد یک ارتباط رمزگذاریشده امکان انتقال امن دادهها از طریق شبکههایی مانند اینترنت را فراهم میکند. این دو فناوری کاربردهای متفاوتی دارند و میتوانند در کنار یکدیگر استفاده شوند.
جمعبندی
در این مطلب از مجله فرادرس یاد گرفتیم که VLAN چیست و چگونه به تقسیمبندی منطقی شبکههای کامپیوتری کمک میکند. با استفاده از این فناوری میتوان ترافیک بخشهای مختلف یک سازمان را از یکدیگر جدا کرد و مدیریت شبکه را بهبود بخشید. همچنین با انواع VLAN، شناسه شبکه مجازی و نحوه پیکربندی آن در سوئیچها آشنا شدیم. در نهایت، باید توجه داشت که برای بهرهمندی کامل از مزایای VLAN، پیکربندی صحیح تجهیزات و اعمال سیاستهای امنیتی مناسب اهمیت بسیار زیادی دارد.
مطالب مجله فرادرس را در جستجوی گوگل سریعتر ببینید